EVO Wallet
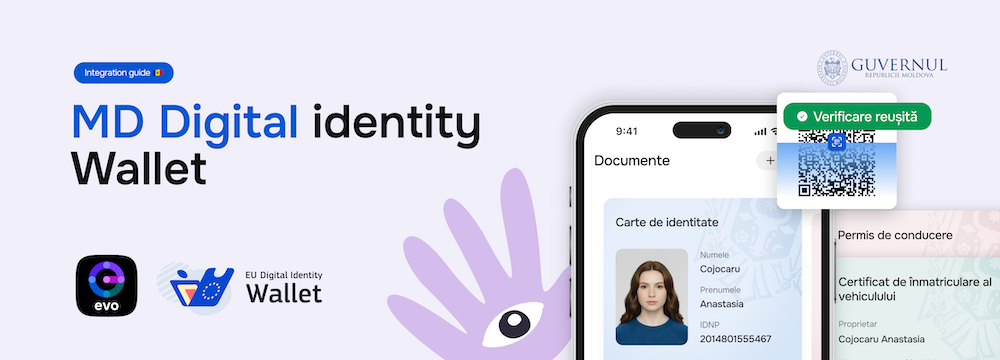
În conformitate cu reglementarea EUDI Wallet și actele sale de implementare, EVO Wallet implementează prezentarea la distanță a atributelor către părțile care se bazează pe portofel (relying parties), conform OpenID4VP 1.0, utilizând formatul mdoc definit în ISO/IEC 18013-5, printr-un flux same-device pentru recuperarea documentelor. Mecanismul este descris în Secțiunea 8.3.1 din OpenID4VP 1.0 ca mod de răspuns direct_post.jwt. Profilul concret de implementare este ghidat de OpenID4VC HAIP 1.0, cu ISO mdoc drept format de credențial.
OpenID4VP este o extensie a OAuth 2.0 care permite Holderului (deținătorul mdoc) să prezinte un Credential (mdoc) prin intermediul Wallet-ului său (aplicația mdoc) unui Verifier (cititorul mdoc), la cerere. În acest context, Wallet-ul acționează ca server de autorizare OAuth 2.0, iar Verifier-ul acționează ca client OAuth 2.0.
Pe scurt
Ce este. Portofelul de identitate digitală integrat în aplicația guvernamentală EVO. Cetățeanul păstrează versiunile digitale ale documentelor sale pe telefon și le prezintă, la cerere, unui verificator — o bancă, un ghișeu, un serviciu online — dezvăluind doar datele solicitate și doar cu consimțământ explicit. Un sistem care are nevoie să confirme identitatea unui utilizator sau anumite atribute devine verificator (relying party) în ecosistem, în urma unei cereri adresate AGE. Implementarea urmează standardele europene pentru portofelul de identitate digitală.
Temei normativ. HG nr. 5/2024 (aplicația guvernamentală integrată EVO), pct. 3 — desemnarea posesorului și deținătorului; HG nr. 677/2025 (consolidarea accesului în cadrul Portalului guvernamental integrat EVO). Temeiul specific al portofelului de identitate digitală — DE CONFIRMAT — HG nr. 5/2024, pct. 3.
Acte conexe: Legea nr. 91/2014; cadrul european privind identitatea digitală (eIDAS 2 / EUDI Wallet); standardele OpenID4VP 1.0 și ISO/IEC 18013-5 utilizate în implementare.
Cine răspunde.
| Rol | Entitate |
|---|---|
| Posesor | AGE (pentru EVO, conform HG nr. 5/2024) |
| Deținător | AGE |
| Operator tehnico-tehnologic | STISC |
Roluri în integrare.
- AGE — posesor/deținător al platformei; încheie acordul de integrare și înregistrează sistemul integrat.
- STISC — emite certificatul de sistem necesar conectării în staging și producție; operează infrastructura de găzduire.
- Posesorul sistemului integrat — decide scopul și temeiul legal al utilizării, drepturile de acces și răspunde de conformitate.
- Echipa de dezvoltare/integrare — implementează și testează integrarea tehnică.
- Utilizatorul final — persoana fizică sau unitatea de drept care beneficiază de serviciu.
Condiții de acces.
Gratuit. Calitatea de verificator se obține în baza cererii depuse la AGE, prin formularul dedicat, urmată de înregistrarea în ecosistem.
Cui se adresează acest ghid.
Principal: echipele de dezvoltare și integrare ale posesorilor de sisteme informaționale, publice și private. Secundar: managerii de proiect și responsabilii de conformitate care pregătesc acordul cu AGE și certificatul STISC.
Deveniți verificator în ecosistemul EVO Wallet ↗
Relying parties în producție
Live Relying parties care au finalizat înregistrarea și acceptă prezentări EVO Wallet în producție.
Pornire rapidă
Standarde de referință
| Standard | Descriere |
|---|---|
| OpenID4VP 1.0 | OpenID for Verifiable Presentations 1.0 |
| OpenID4VC HAIP 1.0 | OpenID for Verifiable Credentials High Assurance Interoperability Profile 1.0 |
| RFC 6749 | The OAuth 2.0 Authorization Framework |
| RFC 8414 | OAuth 2.0 Authorization Server Metadata |
| RFC 9101 | The OAuth 2.0 Authorization Framework: JWT-Secured Authorization Request (JAR) |
| ISO/IEC 18013-5:2021 | Personal identification — ISO-compliant driving licence Part 5: Mobile driving licence (mDL) application |
| ISO/IEC TS 18013-7:2025 | Personal identification — ISO-compliant driving licence Part 7: Mobile driving licence (mDL) add-on functions |
| RFC 7049 | Concise Binary Object Representation (CBOR) |
| RFC 8152 | CBOR Object Signing and Encryption (COSE) |
| RFC 8610 | Concise Data Definition Language (CDDL): A Notational Convention to Express Concise Binary Object Representation (CBOR) and JSON Data Structures |
| RFC 9360 | CBOR Object Signing and Encryption (COSE): Header Parameters for Carrying and Referencing X.509 Certificates |
| IETF TSL draft | IETF Token Status List - draft-ietf-oauth-status-list-21 |